Procurement Admin
Benutzer und Zugänge
Zugänge vergeben, Austritte sauber abwickeln — und was ein Service-Account tatsächlich darf.
- Dauer: 15 Min.
- Niveau: Fortgeschritten
- Vorher lesen: Anmeldung und SSO
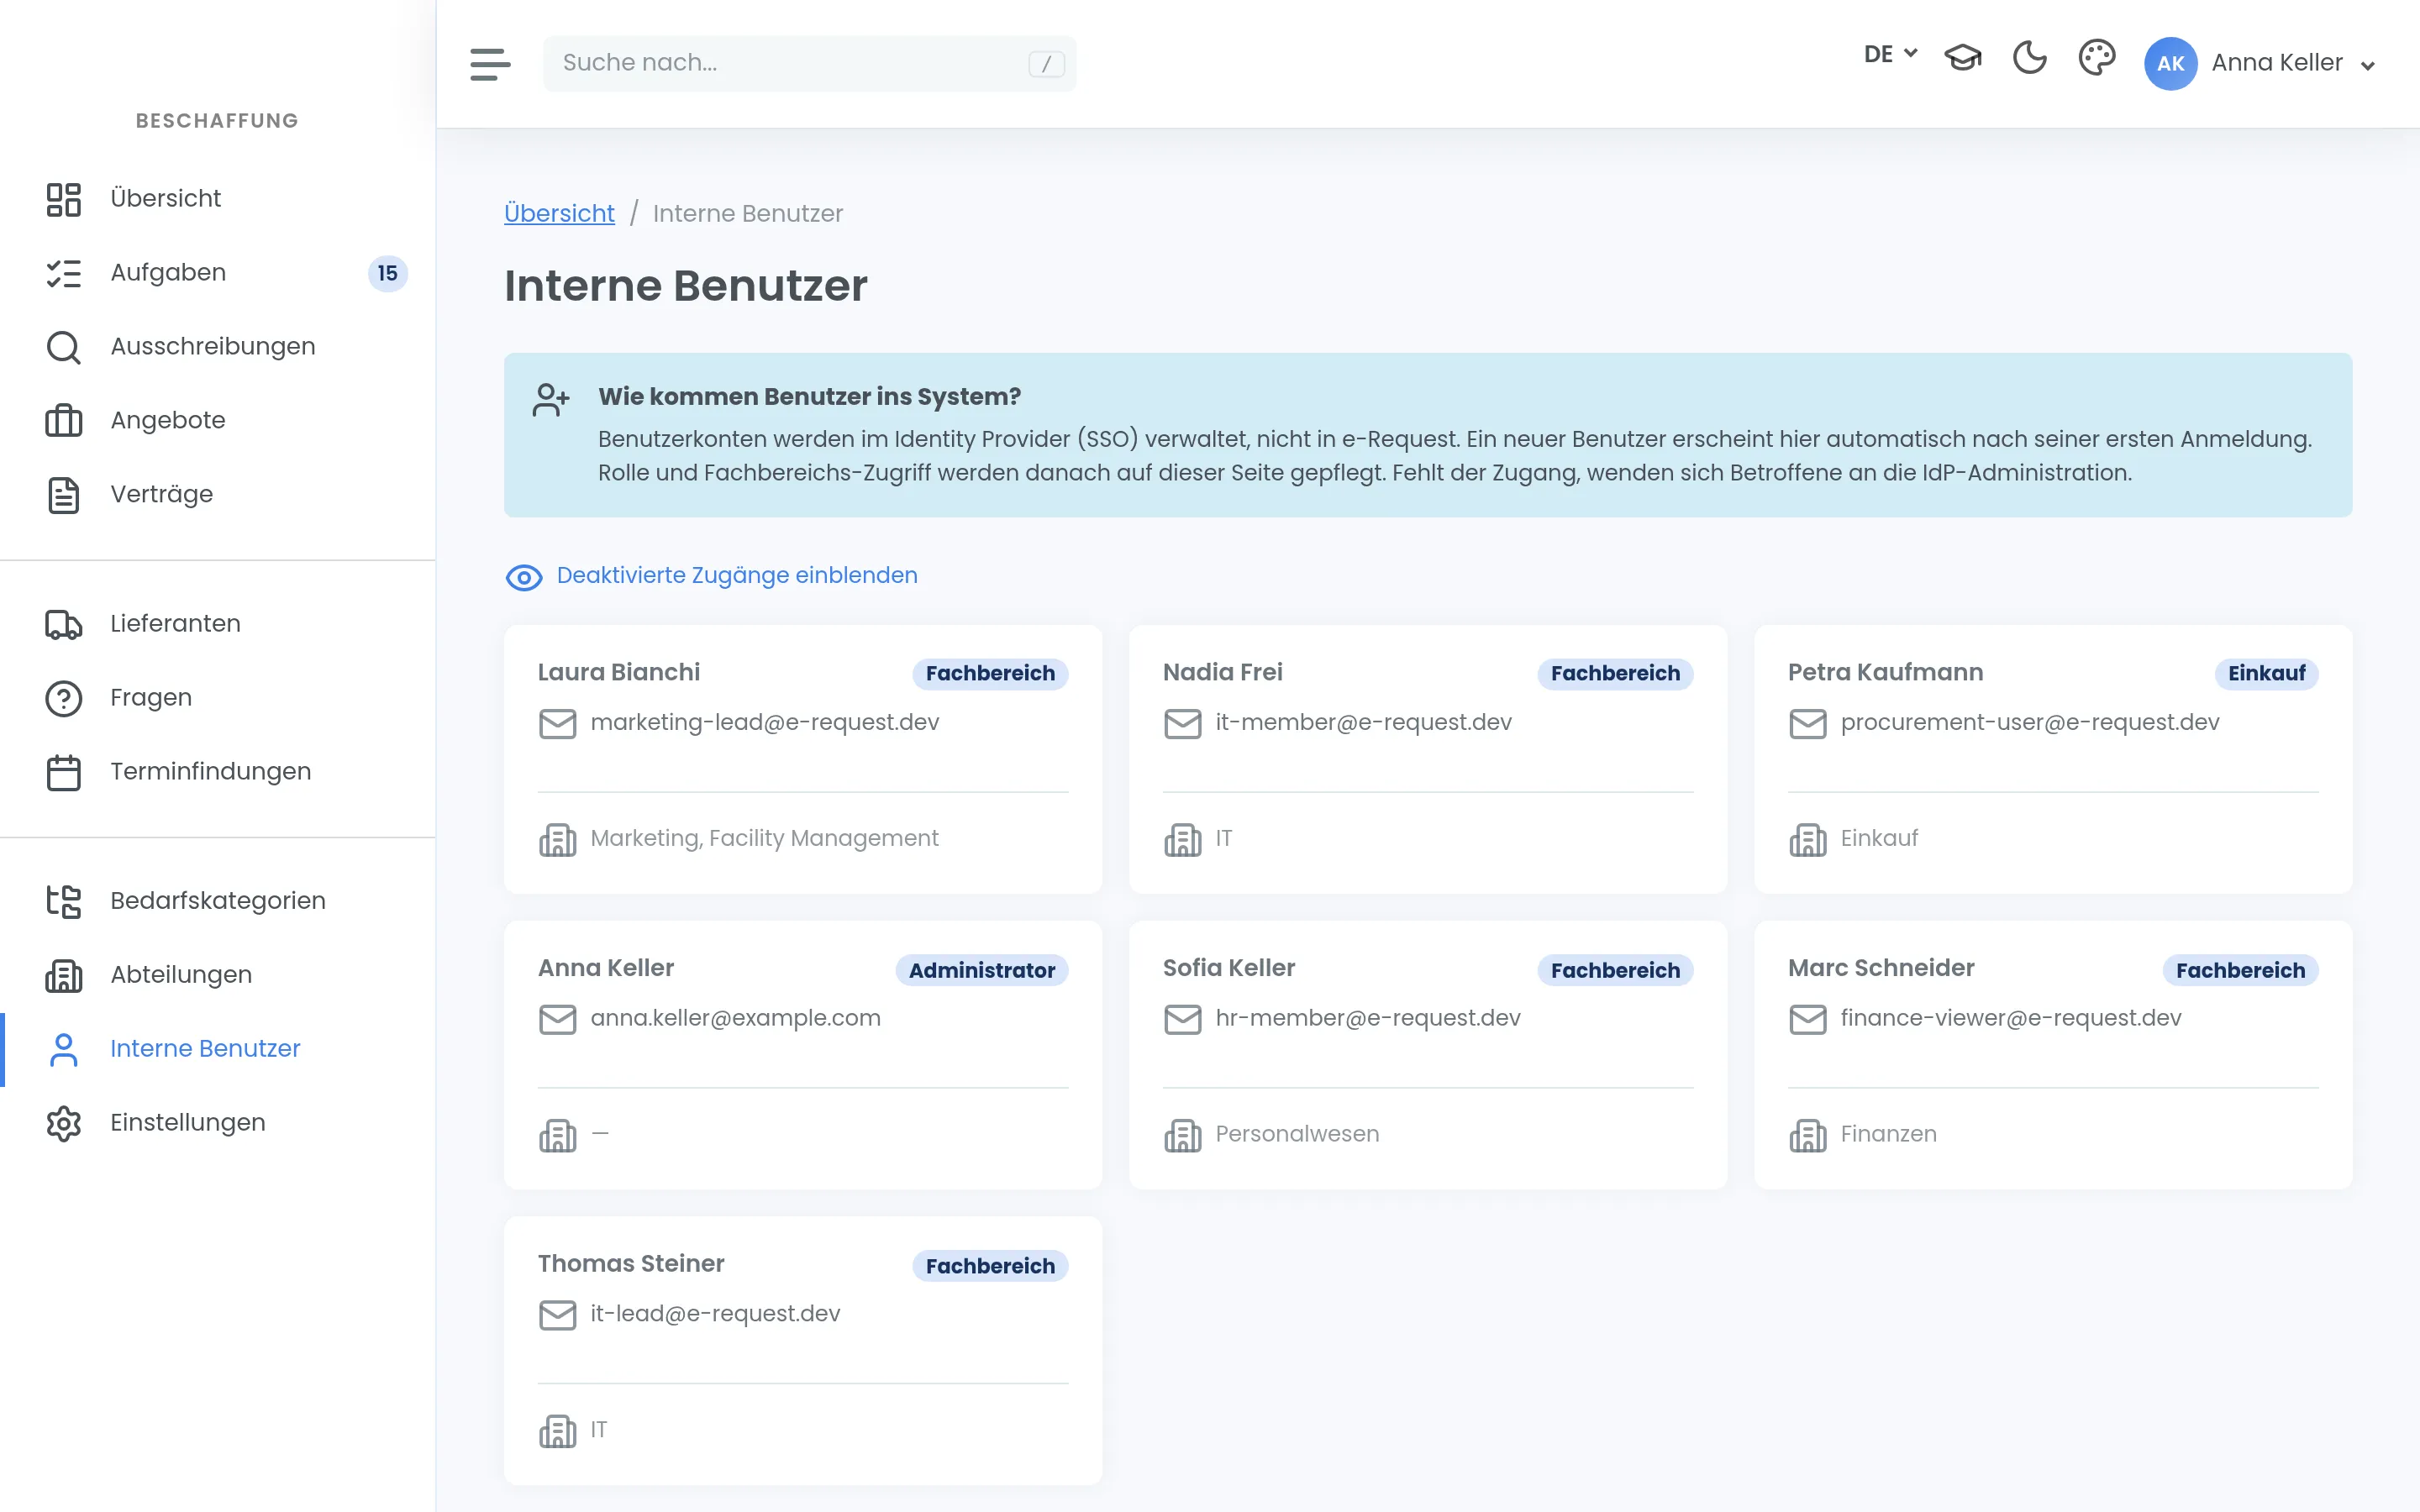
Benutzerverwaltung ist wenig Arbeit — solange sie regelmässig gemacht wird.
Wiederkehrende Aufgaben
- Neue Mitarbeitende aufnehmen und einer Rolle zuordnen
- Rollenwechsel nachführen
- Austritte deaktivieren
Läuft Ihre Instanz mit SSO, passiert das Anlegen und Zuordnen in Ihrem Identity Provider. Die Liste hier ist dann eine Kontrollansicht, keine Verwaltung.
Deaktivieren, nicht löschen
Zugänge werden deaktiviert. Ein Konto verschwindet nie aus dem Protokoll, nur aus dem Betrieb — sonst wäre jede Nachvollziehbarkeit an dem Tag weg, an dem jemand das Haus verlässt.
Das gilt für Ihre Leute und für Lieferantenzugänge gleichermassen.
Die Quartalsrunde
Setzen Sie sich einen wiederkehrenden Termin — einmal im Quartal genügt — und gehen Sie die Liste der aktiven Zugänge durch. Zehn Minuten, und die grosse Aufräumaktion findet nie statt.
Service-Accounts
Für Schnittstellen gibt es Service-Accounts mit API-Schlüsseln: ausstellen, rotieren, widerrufen. Zwei Dinge, die man ungefragt wissen sollte:
- Ein Schlüssel sieht mandantenweit alles. Es gibt keinen Abteilungsschnitt. Wer einen Service-Account ausstellt, vergibt Zugriff auf den ganzen Mandanten, nicht auf einen Ausschnitt.
- Derselbe Schlüssel trägt REST-API und MCP-Anschluss. Wer eines von beiden freischaltet, hat beides freigeschaltet, sofern lizenziert.
Rotieren Sie Schlüssel bei personellen Wechseln mit. Ein Service-Account gehört keiner Person, aber jemand kennt ihn.
Support-Zugriff
Ein System-Administrator kann sich im Supportfall als Benutzer anmelden. Das ist ein starkes Werkzeug und im Protokoll sichtbar. Wenn Ihre interne Richtlinie das regeln muss, regeln Sie es, bevor der erste Supportfall eintritt — nicht danach.